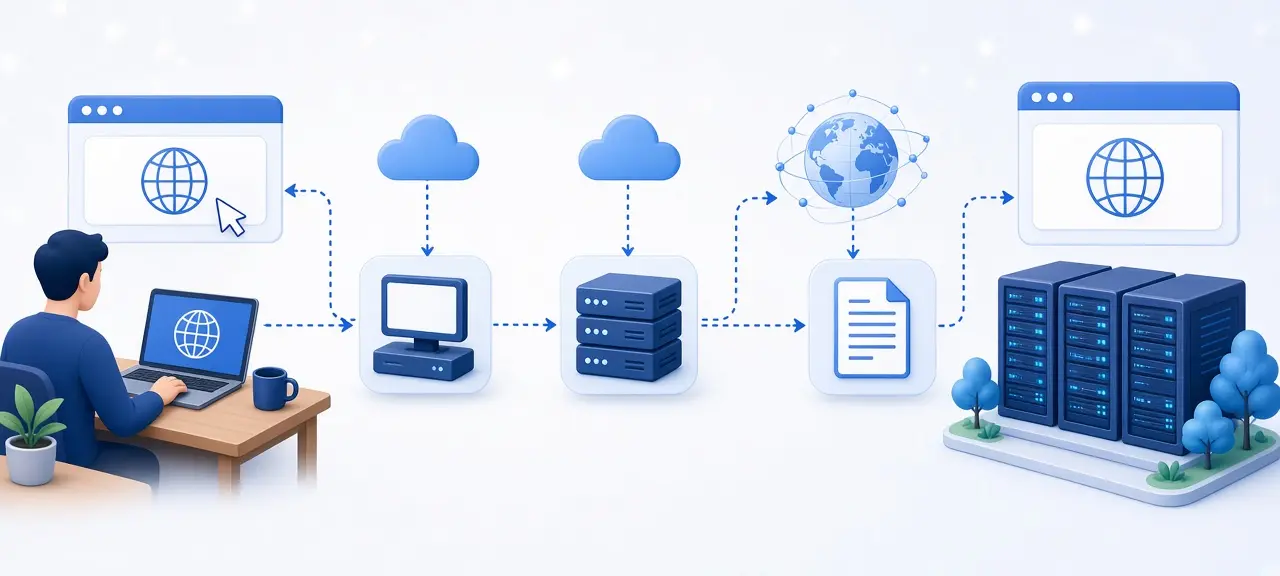
SSL (Secure Sockets Layer) là giao thức mã hóa dữ liệu giữa trình duyệt và máy chủ, do Netscape làm ra giữa thập niên 1990. Mọi phiên bản SSL nay đã bị cấm vì lỗ hổng. Thứ đang bảo vệ các trang web hiện tại là TLS (Transport Layer Security), giao thức kế nhiệm SSL từ năm 1999. Người ta vẫn quen gọi SSL, nhất là trong cụm "chứng chỉ SSL", dù kết nối thật chạy TLS 1.2 hoặc TLS 1.3. Địa chỉ bắt đầu bằng https:// nghĩa là kết nối đang được TLS mã hóa. Điều đó không có nghĩa trang web đáng tin. Bốn khái niệm hay bị nhầm với nhau:
- SSL/TLS là giao thức, tức bộ quy tắc mã hóa đường truyền giữa hai máy.
- Chứng chỉ SSL là tệp điện tử chứng minh máy chủ là chủ của tên miền.
- HTTPS là giao thức web HTTP chạy bên trong kết nối TLS.
- Ổ khóa là biểu tượng trình duyệt dùng để báo kết nối có mã hóa.
SSL và TLS khác nhau thế nào?
SSL và TLS khác nhau ở người làm ra và độ an toàn. SSL do Netscape viết, các bản phát hành đều đã bị cấm. TLS do IETF (tổ chức chuẩn hóa Internet) phát triển, có 4 phiên bản, chỉ TLS 1.2 và TLS 1.3 còn được phép dùng. Ngày trong bảng lấy từ các văn bản RFC.
| Phiên bản | Năm ra đời | Trạng thái | Còn dùng? |
|---|---|---|---|
| SSL 2.0 | 1995 | Bị cấm từ 03/2011 (RFC 6176) | Không |
| SSL 3.0 | 1996 | Bị cấm từ 06/2015 (RFC 7568) | Không |
| TLS 1.0 | 1999 | Bị khai tử từ 03/2021 (RFC 8996) | Không |
| TLS 1.1 | 2006 | Bị khai tử từ 03/2021 (RFC 8996) | Không |
| TLS 1.2 | 2008 | Được phép, còn rất phổ biến | Có |
| TLS 1.3 | 2018 | Phiên bản mới nhất (RFC 8446) | Có, nên ưu tiên |
SSL 3.0 bị loại hẳn sau tấn công POODLE năm 2014, được RFC 7568 nhắc tới khi viết rằng SSLv3 "MUST NOT be used" (không được dùng). Ba khác biệt người dùng nên biết:
- TLS là chuẩn mở, SSL là sản phẩm riêng của một công ty.
- TLS bỏ các thuật toán yếu như MD5, RC4. TLS 1.3 chỉ giữ lại kiểu mã hóa vừa che nội dung vừa phát hiện sửa đổi (AEAD).
- TLS 1.3 bắt tay chỉ mất 1 vòng đi về thay vì 2, nên trang mở nhanh hơn.
Vì sao vẫn gọi là SSL?
Vì cái tên SSL có trước TLS và đã quen miệng. Nhà bán chứng chỉ vẫn ghi "chứng chỉ SSL", phần mềm mail như Outlook hay Thunderbird vẫn có lựa chọn "SSL/TLS". Gọi như vậy trong đời thường không sai. Kết nối thật bên dưới vẫn là TLS.
SSL/TLS bảo vệ bạn như thế nào?
SSL/TLS bảo vệ dữ liệu trên đường đi bằng 3 việc mà RFC 8446 nêu rõ: mã hóa để chỉ hai đầu đọc được, kiểm tra toàn vẹn để phát hiện dữ liệu bị sửa giữa đường, và xác thực để chắc chắn bạn đang nói chuyện với đúng máy chủ của tên miền đó.
Ví dụ: bạn dùng chung Wi-Fi quán cà phê với 30 người. Khi bạn đăng nhập ví điện tử qua HTTPS, người cùng mạng bắt được gói tin nhưng chỉ thấy ký tự vô nghĩa. Không ai chèn được quảng cáo hay mã độc vào trang giữa đường, vì phần kiểm tra toàn vẹn sẽ báo lỗi.
TLS không che mọi thứ. Nhà mạng hoặc chủ Wi-Fi vẫn biết bạn vào tên miền nào, qua truy vấn DNS và tên miền gửi đi lúc bắt tay. Website vẫn nhận được địa chỉ IP công cộng của bạn, bạn có thể xem IP website thấy ngay trên trang chủ CheckIP. Các giao thức mới như giao thức QUIC (dùng cho HTTP/3) đưa TLS 1.3 vào thẳng bước thiết lập kết nối.
Chứng chỉ SSL là gì?
Chứng chỉ SSL là tệp điện tử do một tổ chức cấp chứng chỉ (CA) ký, xác nhận máy chủ đang giữ tên miền đó. Trình duyệt tin chứng chỉ vì CA nằm trong danh sách tin cậy có sẵn. Một chứng chỉ dùng được cho cả TLS 1.2 và 1.3.
Chứng chỉ có 3 mức xác minh:
- DV (xác minh tên miền): CA chỉ kiểm tra quyền kiểm soát tên miền.
- OV (xác minh tổ chức): CA kiểm tra thêm giấy tờ doanh nghiệp.
- EV (xác minh mở rộng): kiểm tra kỹ nhất. Chrome và Firefox đã thôi hiện tên công ty trên thanh địa chỉ từ năm 2019.
Chứng chỉ miễn phí và trả phí mã hóa như nhau. Khác biệt nằm ở mức xác minh và dịch vụ hỗ trợ. Có những tổ chức cấp chứng chỉ miễn phí, tự động, ví dụ Let's Encrypt (tổ chức phi lợi nhuận).
Thời hạn chứng chỉ đang ngắn dần. Theo Ballot SC-081v3 của CA/Browser Forum thông qua ngày 11/04/2025, chứng chỉ cấp từ 15/03/2026 có hạn tối đa 200 ngày, từ 15/03/2027 còn 100 ngày và từ 15/03/2029 còn 47 ngày. Trang không gia hạn tự động sẽ dễ báo lỗi hết hạn.
Chứng chỉ SSL khác chữ ký số thế nào?
Chứng chỉ SSL gắn với tên miền và chỉ dùng cho kết nối web, mail. Chữ ký số (chứng thư số trong token USB) gắn với một doanh nghiệp hay cá nhân, dùng để ký hợp đồng điện tử, khai thuế. Cả hai cùng dựa trên mật mã khóa công khai. Mua chữ ký số cho công ty không làm website của bạn có HTTPS, và ngược lại.
Cách xem chứng chỉ SSL của một trang web
Bấm vào biểu tượng bên trái thanh địa chỉ, chọn mục thông tin kết nối, rồi mở phần chứng chỉ. Bạn sẽ thấy tên miền được cấp, tổ chức cấp (CA) và ngày hết hạn. Nếu tên miền trên chứng chỉ khác với tên miền bạn định vào, dừng lại.
HTTPS là gì? Khác SSL/TLS ở đâu?
HTTPS là giao thức web HTTP chạy bên trong một kết nối TLS, mặc định dùng cổng 443 thay cho cổng 80 của HTTP. TLS là đường ống mã hóa, còn HTTPS là một ứng dụng đi trong đường ống đó. Email, DNS mã hóa và nhiều VPN cũng dùng TLS.
Chrome đánh dấu trang HTTP là "Không bảo mật" trên thanh địa chỉ. Google thông báo ngày 28/10/2025 rằng từ Chrome 154 (phát hành tháng 10/2026), trình duyệt bật mặc định tùy chọn luôn dùng kết nối an toàn. Khi đó Chrome sẽ hỏi bạn trước lần đầu mở một trang công khai không có HTTPS.
Ổ khóa trên trình duyệt có nghĩa là trang web an toàn?
Không. Ổ khóa trên trình duyệt chỉ cho biết kết nối được mã hóa tới đúng tên miền đang hiện trên thanh địa chỉ. Tên miền đó hoàn toàn có thể là trang giả ngân hàng hay giả sàn thương mại điện tử, vì kẻ gian cũng xin được chứng chỉ hợp lệ.
Theo blog Chromium ngày 02/05/2023, một nghiên cứu năm 2021 cho thấy chỉ 11% người tham gia hiểu đúng ý nghĩa ổ khóa, và gần như mọi trang lừa đảo (phishing) đều dùng HTTPS. Từ Chrome 117 (tháng 9/2023), Chrome trên máy tính và Android thay ổ khóa bằng biểu tượng hai thanh trượt, còn trên iOS thì bỏ hẳn. Trình duyệt khác có thể vẫn hiện ổ khóa, ý nghĩa giống nhau.
Trước khi nhập mật khẩu hoặc mã OTP, kiểm tra 3 điểm:
- Đọc kỹ tên miền: chữ "rn" giả chữ "m", thêm dấu gạch, tên miền phụ dài kiểu tên-ngân-hàng.xac-minh-tai-khoan.com.
- Gõ tay địa chỉ ngân hàng hoặc mở ứng dụng chính thức, không bấm link trong tin nhắn SMS, Zalo lạ.
- Bật xác thực 2 yếu tố cho email và tài khoản ngân hàng.
Các lỗi SSL thường gặp và cách xử lý
Lỗi SSL trên trình duyệt thường rơi vào 4 trường hợp: chứng chỉ không hợp lệ, ngày giờ máy bạn sai, trang chỉ hỗ trợ phiên bản cũ, hoặc trang không có HTTPS. Chỉ lỗi ngày giờ là bạn tự sửa được.
| Thông báo trên Chrome | Nghĩa là | Bạn nên làm |
|---|---|---|
| "Kết nối của bạn không phải là kết nối riêng tư" (NET::ERR_CERT_AUTHORITY_INVALID hoặc NET::ERR_CERT_COMMON_NAME_INVALID) | Chứng chỉ không do CA tin cậy cấp, hoặc không khớp tên miền | Không nhập mật khẩu, không bấm tiếp tục. Ở Wi-Fi công cộng, mở trang đăng nhập Wi-Fi trước rồi thử lại |
| Báo đồng hồ chạy chậm hoặc nhanh (NET::ERR_CERT_DATE_INVALID) | Ngày giờ trên máy sai, hoặc chứng chỉ của trang đã hết hạn | Bật đặt giờ tự động. Giờ đúng mà vẫn lỗi thì do trang |
| ERR_SSL_VERSION_OR_CIPHER_MISMATCH | Trang chỉ hỗ trợ SSL hoặc TLS đời cũ | Chờ chủ trang sửa, không hạ cấu hình bảo mật của trình duyệt |
| "Không bảo mật" trên thanh địa chỉ | Trang web không bảo mật, chạy HTTP không mã hóa | Không nhập mật khẩu, số thẻ, số CCCD |
Lỗi ngày giờ hay gặp ở máy tính để bàn cũ có pin CMOS yếu: mỗi lần rút điện, đồng hồ quay về năm cũ và mọi chứng chỉ bị coi là chưa có hiệu lực. Nếu lỗi xuất hiện ở trang ngân hàng trên mạng lạ, coi đó là dấu hiệu tấn công man in the middle: HTTPS chặn được phần lớn kiểu tấn công này, trừ khi bạn bấm bỏ qua cảnh báo.
Câu hỏi thường gặp
TLS là gì?
TLS là viết tắt của Transport Layer Security, giao thức bảo mật tầng truyền tải do IETF chuẩn hóa. TLS mã hóa dữ liệu giữa hai thiết bị, phát hiện dữ liệu bị sửa và xác thực máy chủ bằng chứng chỉ. Bản mới nhất là TLS 1.3 (RFC 8446, 8/2018).
SSL còn được dùng không?
Giao thức SSL thì không. SSL 2.0 bị cấm năm 2011, SSL 3.0 bị cấm năm 2015, trình duyệt hiện đại không còn kết nối bằng SSL. Cái tên SSL thì vẫn dùng: "chứng chỉ SSL" hay mục "SSL/TLS" trong phần mềm mail đều đang chỉ TLS.
Web có HTTPS có thể bị hack không?
Có. HTTPS chỉ bảo vệ dữ liệu trên đường truyền. Máy chủ vẫn có thể bị chiếm do lỗi phần mềm, mật khẩu quản trị yếu hay plugin cũ, và khi đó dữ liệu bạn gửi vẫn rơi vào tay kẻ gian dù đường truyền có mã hóa.
Chứng chỉ SSL miễn phí có kém an toàn hơn trả phí?
Không. Chứng chỉ miễn phí và trả phí dùng cùng giao thức TLS, cùng độ dài khóa, nên mức mã hóa như nhau. Loại trả phí có thể có thêm bước xác minh tổ chức (OV, EV), bảo hiểm và hỗ trợ kỹ thuật.
Làm sao biết web đang dùng TLS phiên bản nào?
Trên Chrome hoặc Edge, nhấn F12 để mở DevTools, chọn bảng Security (bản mới có thể ghi Privacy and security), phần Connection sẽ ghi ví dụ "TLS 1.3". Trên Firefox, bấm biểu tượng bên trái thanh địa chỉ, chọn xem thêm thông tin, phần chi tiết kỹ thuật có ghi phiên bản TLS.